Um tracking próprio em SQL para medir o produto sem vazar dado de saúde
Por que o Markmedi tem a própria camada de analytics, com eventos fechados, props tipadas e agregados diários, e por que nenhuma tag de terceiros roda dentro do sistema.
 Rafael Faria Ferreira
Quem constrói um SaaS sozinho precisa saber o que está acontecendo no produto. Quais módulos as clínicas usam, onde o teste grátis trava, quanto tempo leva do cadastro à primeira consulta agendada, qual campanha trouxe quem assinou. A resposta padrão é colocar uma tag do Google Analytics ou do PostHog no app e pronto.
No Markmedi isso não é uma opção dentro da área logada. A tela de um prontuário tem nome de paciente, diagnóstico, foto clínica. Uma ferramenta de analytics de terceiros coleta URL, título da página, texto clicado e, no caso de replay de sessão, a tela inteira. Bastaria uma URL com o nome do paciente ou um replay mal configurado para mandar dado de saúde para fora. Então construí uma camada própria de analytics, em SQL, com uma regra simples: ela só aceita o que foi declarado antes, e o que foi declarado não pode identificar paciente.
Onde os dados ficam
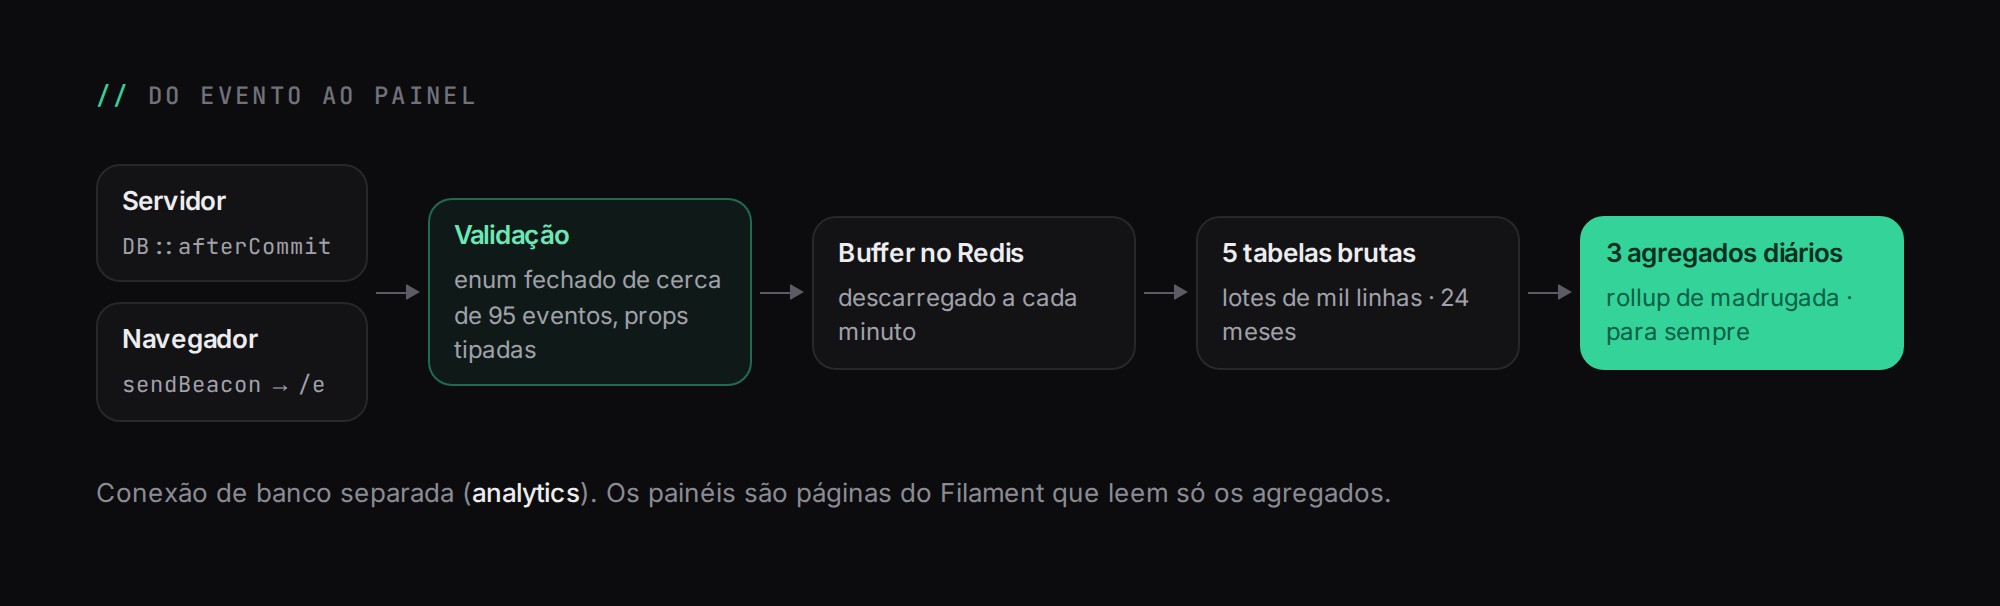
Os eventos vão para uma conexão de banco separada, analytics. Ela pode apontar para outro banco, o que separa as tabelas de métricas do banco principal e permite tratá-las com outra política de retenção. Em desenvolvimento a conexão pode ser a mesma.
A gravação não acontece no caminho da requisição. O evento é validado e empilhado num buffer no Redis, e um comando agendado a cada minuto descarrega o buffer em lotes de mil linhas. Se o Redis ou o banco de analytics falharem, a falha é reportada e o usuário não percebe nada. A regra que guia esse código é que o analytics nunca derruba uma requisição.
As tabelas brutas
São cinco tabelas, sem chaves estrangeiras, desenhadas para inserção rápida:
analytics_visitors: o visitante anônimo, com primeiro e último acesso e o usuário, quando ele faz login.analytics_touches: cada ponto de contato de aquisição, com UTMs, tipo de click id (gclid, fbclid e afins), host de referência e canal.analytics_sessions: sessões com tempo ativo, número de páginas, faixas de dispositivo, sistema e navegador, modo de exibição (navegador ou PWA), faixa de largura de tela e país e região vindos dos cabeçalhos da borda.analytics_pageviews: o nome da rota, nunca a URL, o módulo, o tempo ativo e a rolagem. O caminho só é gravado no site público.analytics_events: o evento, sua origem, a clínica, o médico, o sujeito e as props.
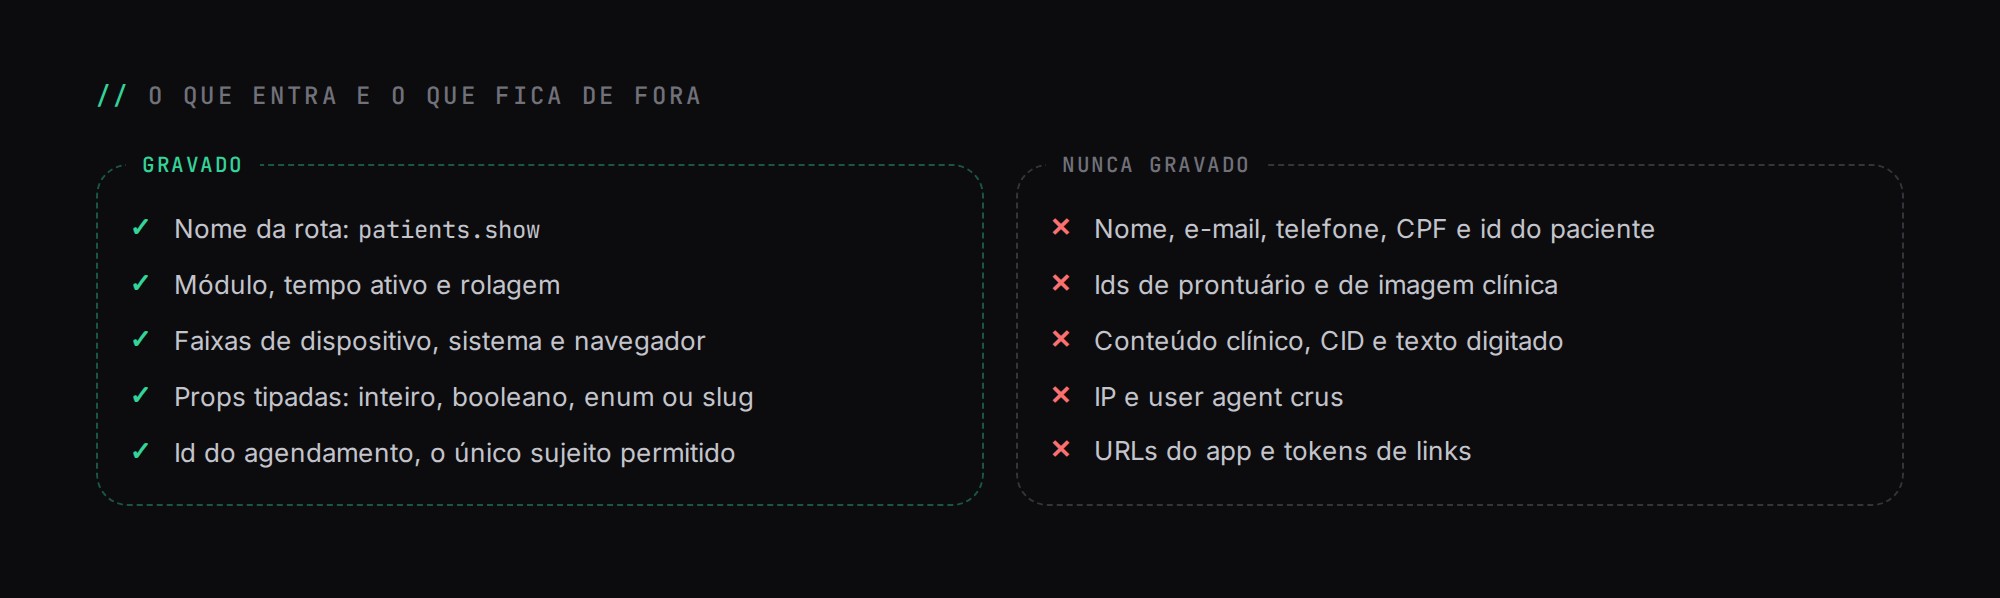
Gravar o nome da rota no lugar da URL foi uma das decisões mais úteis. A URL de um paciente tem o id dele; a rota é patients.show. Para medir uso de módulo, a rota é tudo que eu preciso.
Uma lista fechada de eventos
Todo evento existe num enum PHP, com cerca de 95 casos: site (home, preços, diagnóstico, demonstração), conversões (cadastro, demonstração pedida, assinatura iniciada), o funil do teste grátis, o funil do widget de agendamento, o ciclo de vida da consulta, uso do app (PWA instalado, busca global), consulta e IA, prontuário e fichas, documentos, gestão (CRM, campanhas, automações, financeiro, estoque) e portal do paciente.
Cada caso declara as props que aceita, e cada prop tem um tipo restrito: inteiro com faixa, booleano, enum ou slug que case com ^[a-z0-9_.:-]{1,64}$. Texto livre não existe. Uma prop fora da declaração é descartada e reportada.
case RecordSigned = 'record_signed';

public function props(): array
{
    return match ($this) {
        self::RecordSigned => [
            'template' => PropRule::slug(),
            'sections' => PropRule::int(0, 50),
            'with_ai'  => PropRule::bool(),
        ],
        // ...
    };
}
Um teste percorre o enum e falha se algum nome de prop contém um segmento proibido: name, email, phone, cpf, rg, patient, notes, birth, entre outros. Não é uma garantia matemática, mas transforma o erro mais provável (alguém adicionando patient_name às pressas) num CI vermelho.
O sujeito de um evento também é restrito. A única entidade que pode ser sujeito é o agendamento. Paciente, prontuário e imagem nunca são sujeitos, então nenhum evento aponta para eles, nem por id.
Eventos do servidor e do navegador
No servidor, eventos ligados a uma clínica são gravados com DB::afterCommit. Se a transação de negócio faz rollback, o evento não existe. O ator só é atribuído quando a pessoa é da equipe daquela clínica, e clínicas de demonstração ficam de fora para não poluir as métricas. Sessões personificadas (quando eu entro como um usuário para dar suporte) são marcadas e excluídas de todos os agregados.
No navegador, o front envia lotes com navigator.sendBeacon para um coletor em /e. Essa rota tem um desenho próprio: ela não passa por CSRF, nem pelos middlewares de clínica e de plano, e usa uma sessão somente leitura, que lê o usuário logado mas nunca grava na sessão. O corpo tem limite de 64 KB e 50 itens, há rate limit por IP, e a resposta é sempre 204, aceitando ou não, para não servir de oráculo para ninguém. Usuário, clínica e personificação vêm da sessão do servidor, nunca do payload, então o navegador não consegue atribuir um evento a outra clínica.
Agregados diários
As consultas do dia a dia não leem as tabelas brutas. Uma rotina de madrugada consolida o dia anterior em três tabelas:
analytics_daily_traffic: data, contexto, rota de entrada, canal, origem, mídia, campanha, referência e dispositivo, com sessões, visitantes, páginas e as conversões do funil (cadastros, demonstrações, diagnósticos, assinaturas, agendamentos).analytics_daily_usage: data, clínica, usuário, papel, módulo, rota, modo de exibição e dispositivo, com visualizações e segundos ativos.analytics_daily_features: data, clínica, médico e funcionalidade, com contagem e duração.
O rollup apaga e reescreve o dia inteiro dentro de uma transação. Isso o torna idempotente: posso rodar de novo depois de corrigir um bug sem duplicar nada. O SQL é portável entre MySQL e SQLite, o que permite testar o rollup na suíte normal.
A retenção é diferente para cada nível. Os dados brutos ficam 24 meses e são apagados em lotes por um comando agendado. Os agregados ficam para sempre, porque já não carregam nada que identifique uma sessão.
Os painéis são páginas do Filament, só para super administradores: aquisição, agendamentos, campanhas, clínicas, detalhe de uma clínica, teste grátis, fichas clínicas e uso da plataforma.
E as ferramentas de mercado?
Elas continuam existindo, só que no lugar certo. GTM, GA4, PostHog e o pixel da Meta carregam apenas no site institucional e no widget público de agendamento. Quem decide é o servidor, pelo contexto da rota, e um teste percorre as rotas para garantir que nenhuma tag aparece na área logada, no portal do paciente ou nos links enviados a pacientes. Ao entrar no app, uma mudança na versão do Inertia força um carregamento completo, para que nenhum script do site sobreviva na navegação.
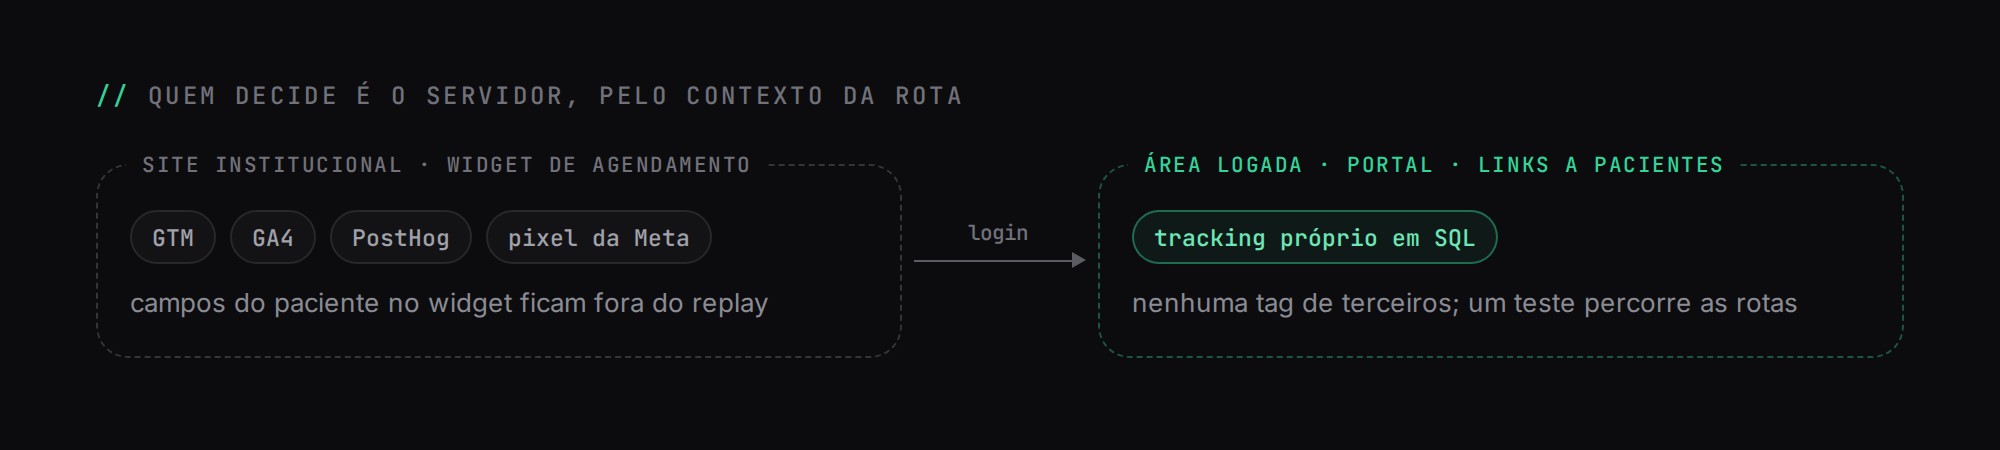
No widget de agendamento, os campos de dados do paciente têm a classe ph-no-capture, que os exclui do replay do PostHog, e também há teste para isso.
Para campanhas pagas, existe um envio de conversões pelo servidor, que alimenta a API de conversões da Meta e o GA4. Ele aceita exatamente quatro eventos (diagnóstico enviado, demonstração agendada, cadastro concluído e teste iniciado) e manda o mínimo que essas plataformas exigem para atribuição: id do evento, caminho canônico e os cookies delas. Nenhum dado de usuário, clínica ou prop sai por ali.
O que nunca é gravado
A lista do que fica de fora é tão importante quanto a do que entra:
- Nome, e-mail, telefone ou CPF de paciente, e o id do paciente.
- Ids de prontuário ou de imagem clínica.
- Conteúdo clínico, códigos CID e qualquer texto digitado.
- IP e user agent crus (só as faixas de dispositivo, sistema e navegador).
- URLs do app (só o nome da rota) e tokens de links.
- Valores de fichas clínicas: uma ficha preenchida é contada pela chave, nunca pelas respostas.
- Usuário e clínica nos eventos do portal e dos links de paciente.
Fechando
O custo de ter um analytics próprio é real: tabelas, rollups, painéis e testes que uma tag resolveria em cinco minutos. Em troca, eu sei exatamente o que sai da aplicação, e consigo explicar isso a uma clínica, ou a um auditor da LGPD, apontando para um enum e um teste. O buffer e os comandos agendados rodam na mesma infraestrutura descrita em Filas com Laravel Horizon, e as demais regras de privacidade estão em Multitenancy e segurança. O projeto completo está em Markmedi.